Certificações ISO
ISO/IEC 27701: gestão de privacidade da informação
Apoio na estruturação do sistema de gestão de privacidade e na preparação para a auditoria, alinhado à LGPD e, quando existir, ao sistema de segurança da informação.
O que é a ISO/IEC 27701
É a norma internacional para sistemas de gestão de privacidade da informação (PIMS).
A edição de 2025 passou a ser uma norma independente. A edição de 2019 era uma extensão da ISO/IEC 27001. A empresa que já possui sistema de gestão de segurança da informação pode integrá-lo ao de privacidade.
A norma trata de papéis de controlador e operador, ciclo de vida dos dados, riscos de privacidade e direitos dos titulares. A relação com a LGPD é avaliada caso a caso, pois a certificação não substitui a conformidade legal.
O que pode ser entregue, conforme o escopo
- Diagnóstico de privacidade e análise de lacunas
- Definição dos papéis de controlador e operador
- Mapeamento de dados pessoais e bases legais
- Gestão de riscos de privacidade
- Políticas e controles do sistema de gestão de privacidade
- Integração com a LGPD e com o sistema de segurança da informação
- Capacitação das equipes
- Auditoria interna e preparação para a auditoria externa
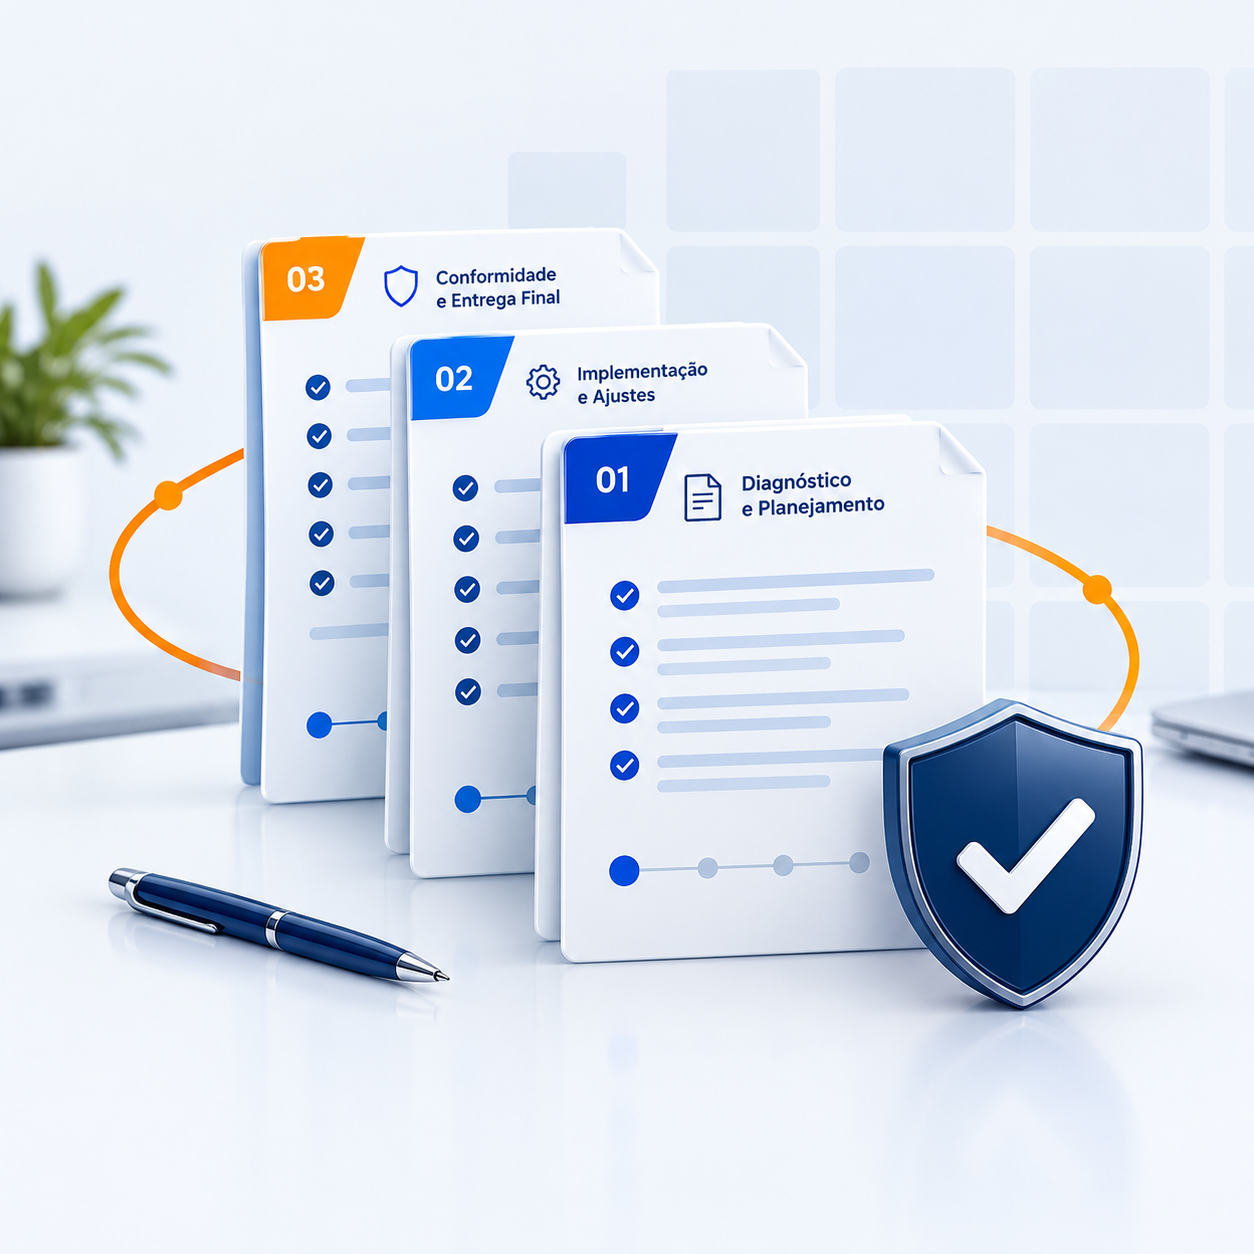
Como conduzimos o processo
Mesma metodologia geral das certificações, com foco em privacidade.
Diagnóstico de privacidade
Avaliação do tratamento de dados pessoais frente aos requisitos.
Papéis e responsabilidades
Definição formal dos papéis e das responsabilidades.
Controles de privacidade
Implementação dos controles aplicáveis.
Gestão de riscos de privacidade
Identificação e tratamento dos riscos específicos.
Capacitação
Treinamento sobre proteção de dados pessoais.
Auditoria interna e preparação
Verificação prévia e orientação para a auditoria de certificação.
Avalie a maturidade em privacidade da sua organização
Comece por um diagnóstico para definir escopo e prioridades.